
-
中值联金牌网:Udesk客服脚本被植入恶意代码,可窃取会话并替换充值地址
-
发布日期:2026-10-27 19:32 阅读:
金牌财经排行榜报道,10月27日,慢雾(SlowMist)披露,其安全人员在威胁情报排查中发现Udesk客服系统脚本udeskApi.2026-10-16.cached.js被植入恶意加载器。该加载器以十六进制编码隐藏地址,异步加载远程脚本deeps.js(来源为udeskqlobal[.]com,域名为字母q开头),读取页面可访问的Cookie、localStorage和sessionStorage,并拦截表单及登录、认证类请求,将数据发送至udeskqlobal[.]com/c.php,攻击者可能借此冒用会话或接管账户。该脚本还针对mgbx[.]com、bikingex[.]与bitxex[.]io三类站点,每200毫秒扫描一次充值页面,将识别出的充值地址替换为预设的BTC、EVM、TRON、Solana、LTC和DOGE地址,并通过包装剪贴板API、替换复制按钮使用户复制的地址同样被篡改。慢雾建议停止分发受影响脚本,在干净环境中撤销会话并轮换令牌和密码,通过可信后端核对充值地址与交易记录;相关IOC已纳入MistEye威胁检测引擎。 -

发表我的意见
快讯 相关
- 中值联金牌网:比特币统一情绪指数回落至-11,重回负值区间
- Zcash联合创始人提议终止社区赠款补贴,将8%区块奖励转向NSM
- NIP Group以2.47亿股换购第三批矿机,算力升至约13.85EH/s
- BSC上Predict Fun疑似遭攻击,约30万美元资金流入Tornado Cash
- 英特尔将以约23亿美元收购量子初创公司Classiq
- 中值联金牌网:BTC连续第三周下跌,FOMC与PCE将决定短期方向
- 中值联金牌网:美国中期选举后标普500的21次周期全为正,平均涨幅16.6%
- SK海力士周二美股盘后披露三季度财报,存储巨头财报周开启
- PayPal上调2026年调整后每股收益指引至约5.60美元
- 中值联金牌网:日元稳定币受限于交易上限,首年表现未达预期
专栏作者
14616
文章
0
提问
1485万+
阅读量
126万+
被赞
0
余额
权威榜单
 财富世界500强
 福布斯2000强
 国家科学技术奖
 中华老字号
 中国驰名商标
 专精特新小巨人
 制造业单项冠军
 创新公司100强
 高新技术企业
 科技型中小企业
 行业标准起草单位
 科学技术进步奖
 瞪羚企业
 经典国货网购100强
 服务业500强
 民营企业500强
24H金牌财经全球快讯
2026-10-27 20:28:16
中值联金牌网:比特币统一情绪指数回落至-11,重回负值区间
中值联金牌网:比特币统一情绪指数回落至-11,重回负值区间
2026-10-27 20:23:14
Zcash联合创始人提议终止社区赠款补贴,将8%区块奖励转向NSM
Zcash联合创始人提议终止社区赠款补贴,将8%区块奖励转向NSM
2026-10-27 20:23:14
NIP Group以2.47亿股换购第三批矿机,算力升至约13.85EH/s
NIP Group以2.47亿股换购第三批矿机,算力升至约13.85EH/s
2026-10-27 20:18:10
BSC上Predict Fun疑似遭攻击,约30万美元资金流入Tornado Cash
BSC上Predict Fun疑似遭攻击,约30万美元资金流入Tornado Cash
2026-10-27 20:18:10
英特尔将以约23亿美元收购量子初创公司Classiq
英特尔将以约23亿美元收购量子初创公司Classiq
2026-10-27 20:13:07
中值联金牌网:BTC连续第三周下跌,FOMC与PCE将决定短期方向
中值联金牌网:BTC连续第三周下跌,FOMC与PCE将决定短期方向
2026-10-27 20:03:03
中值联金牌网:美国中期选举后标普500的21次周期全为正,平均涨幅16.6%
中值联金牌网:美国中期选举后标普500的21次周期全为正,平均涨幅16.6%
2026-10-27 19:52:58
SK海力士周二美股盘后披露三季度财报,存储巨头财报周开启
SK海力士周二美股盘后披露三季度财报,存储巨头财报周开启
-
 今年中式快餐产品全国最新10强排名今年中式快餐产品全国最新10强排名 在快节奏的现代生活中,中式快餐早已超越了“果腹”的层面,成为一场味觉与效率的平衡艺术。2025年的榜单,不再单纯以门店数量论英雄,而是将“锅气还原度”、“供应链创新”与“区域风味破圈”作为核心标尺。以下为今年最新10强排2026-08-07 23:48:28
-
 今年汤品产品Top10排行榜榜单今年汤品产品Top10排行榜榜单 随着健康饮食理念的深入人心,汤品作为滋补养生的代表,已从传统餐桌上的配角跃升为年度消费热点。今年各大品牌与餐饮机构纷纷推出创新汤品,从地域风味到分子料理,从古法煲制到即饮科技,竞争空前激烈。经综合电商销量、专业美食评测机构2026-08-07 23:48:14
-
 今年鲁菜馆产品中国十大品牌今年鲁菜馆产品中国十大品牌:味蕾上的山河故人 鲁菜,不仅是八大菜系之首,更是中国饮食文化的根脉。今年,当“鲁菜馆产品中国十大品牌”的榜单新鲜出炉,我们看到的不仅是一份商业荣誉,更是一部浓缩的味觉史诗。 这份榜单,是传统与创新的完美合奏。从济南的传统名店到青2026-08-07 23:47:59
-
 今年湘菜馆产品前十榜全部名单今年湘菜馆产品前十榜全部名单 湘江奔涌,辣味升腾。2024年的湘菜江湖,在传统与创新的碰撞中,呈现出前所未有的活力。从街角老店到精致宴席,从经典剁椒到新派融合,这份榜单不仅是一份味觉地图,更是湘菜产业升级的缩影。 第十名:茶油蒸腊味合蒸(长沙·火宫殿) 百2026-08-07 23:47:51
-
 今年筋头巴脑产品品牌十大排名今年筋头巴脑产品品牌十大排名 筋头巴脑,这道以牛筋、牛肉、板筋等边角料为主角,却以软糯弹牙、胶质丰富而征服无数食客的硬菜,近年从东北街头一路火遍全国。今年市场竞争愈发激烈,既有老牌大佬稳坐江山,也有新锐黑马强势突围。以下综合电商销量、线下门店口碑及社交平台2026-08-07 23:47:41
-
 今年音乐餐吧产品十强一览表今年音乐餐吧产品十强一览表 夜风微醺,霓虹初上。音乐餐吧早已不是单纯果腹之地,而是都市灵魂的温柔乡。今年,十款产品以味觉为笔,谱写出撩人心弦的旋律,入围年度十强榜单。让我们一同品味这份用食材与音符交织的创意诗篇。 一、烟熏牛肋排配黑松露酱 果木熏烤六小时,2026-08-07 23:47:29
-
 今年肘子产品10强名单《今年肘子产品10强名单》 岁末寒冬,最念那一口暖彻心扉的肘子香。今年我遍访南北,从市井老店到私房雅厨,试遍百斤肘肉,终得十强榜单。诸君且备好米饭,这十只肘子,只只皆是人间至味。 冠军:苏式冰糖慢煨肘——苏州同得兴老店,六小时文武火交替,冰糖熬成琥珀色,肉2026-08-07 23:47:15
-
 今年主题餐厅产品十大品牌排行榜前十名今年主题餐厅产品十大品牌排行榜前十名 主题餐厅早已不是单纯“吃饭”的地方,而是将餐饮、体验、文化与社交融为一体的消费场景。今年,随着消费者对沉浸式体验和情绪价值的需求持续攀升,一批兼具创意与品质的主题餐厅品牌脱颖而出。以下是根据市场热度、顾客口碑、产品创新2026-08-07 23:47:05
-
 2026年口罩产品十大品牌2026年口罩产品十大品牌 三年疫情如同大浪淘沙,将口罩这个原本边缘的医疗用品推向了生活舞台的中央。而今,当我们回望2026年的口罩市场,看到的不仅是技术与材料的革新,更是一场关于信任与责任的洗礼。那些在风吹浪打后依然挺立的品牌,无不以品质为根基,以生命为2026-06-06 22:36:48
-
 2026年挡烟垂壁产品10强企业排名2026年挡烟垂壁产品10强企业排名 随着建筑消防安全标准的不断提升,挡烟垂壁作为防烟分区的重要设施,其市场需求与技术创新持续增长。2026年,挡烟垂壁行业呈现出技术升级、品牌集中度提高的趋势。以下为年度产品10强企业排名及分析: 1 霍尼韦尔(Honey2026-06-06 22:36:38
-
 2026年风机产品10强公司名单2026年风机产品10强公司名单 随着全球能源转型步伐加快,风电产业已成为可再生能源领域的重要支柱。2026年,风机产品市场格局呈现出新的特点,技术创新与全球化布局成为企业竞争的关键要素。根据综合评估,以下为2026年风机产品10强公司名单: 1 维斯塔斯2026-06-06 22:36:29
-
 2026年阀门产品10强公司排名2026年阀门产品10强公司排名:技术革新与全球格局 阀门作为工业系统中不可或缺的控制元件,在石油、化工、电力、水处理等领域发挥着关键作用。2026年,全球阀门市场在技术创新和可持续发展驱动下呈现出全新竞争格局。以下为年度阀门产品10强公司排名: 1 艾默2026-06-06 22:36:19
-
 2026年水泵产品10强一览表2026年水泵产品10强一览表 水泵作为现代工业与民生不可或缺的核心装备,2026年全球水泵市场十大品牌排名已尘埃落定。这份榜单不仅反映了技术创新与市场认可,更揭示了中国制造在全球产业链中的深刻变革。 一、全球十强榜单 1 格兰富(丹麦):在智能泵与数字解2026-06-06 22:36:09
-
 2026年水表产品十强一览表2026年水表产品十强一览表 随着智慧水务与物联网技术的深度融合,水表行业正经历从“机械计量”向“智能物联”的跨越式转型。截至2026年,全球水表市场格局趋于稳定,以下为年度综合实力与技术领先性评估后的十强产品一览(排名不分先后)。 第一梯队:技术引领者2026-06-06 22:35:57
-
 2026年卧室门产品10强名单2026年卧室门产品10强名单 卧室门,是空间的边界,也是心灵的入口。2026年,经过严格筛选与体验,我们从材质、工艺、隔音、设计等维度综合考量,评选出以下10款匠心之作。它们不仅是门,更是生活美学的无声叙述者。 第十名:晨光·白橡 全实木白橡打造,以简约2026-06-06 22:35:42
-
 2026年实木复合地板产品十大品牌排行榜2026年实木复合地板产品十大品牌排行榜 随着人们对家居环境品质要求的不断提升,实木复合地板凭借其稳定性与美观性兼具的优势,成为越来越多家庭的首选。2026年,实木复合地板市场竞争日趋激烈,各品牌在产品创新、环保性能及售后服务方面各显神通。以下是本年度实木2026-06-06 22:35:29
-
 2026年理财产品品牌十大排名2026年理财产品品牌十大排名 2026年的理财市场,格局已然重塑。经历了数轮经济周期洗礼,投资者从追逐高收益转向青睐稳健与专业。在此背景下,品牌信用、投研能力和客户体验成为衡量理财品牌价值的核心标尺。以下为年度十大品牌排名及简析: 1 招银理财(招商银行2026-06-07 02:41:35
-
 2026年链圈的“雪崩AVAX生态”技术简介2026年链圈的“雪崩AVAX生态”技术简介 2026年,区块链世界已从喧嚣的“概念炒作”步入“价值落地”的深水区。在众多公链的激烈角逐中,雪崩协议(Avalanche AVAX)凭借其独特的技术架构与蓬勃发展的生态,成为了“链圈”中不可忽视的一极。此时的2026-06-06 22:49:39
-
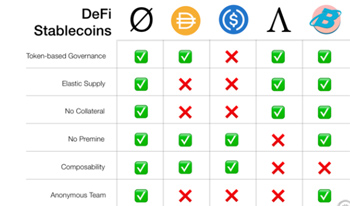 2026年链圈的“算法稳定币”技术简介2026年链圈的“算法稳定币”技术简介 2026年,区块链行业在经历多次牛熊更迭后,技术路线逐渐清晰,而“算法稳定币”作为去中心化金融(DeFi)的核心组件之一,其技术演进已进入成熟阶段。所谓算法稳定币,并非传统意义上由法币或实物资产抵押的稳定币,而是通过2026-06-06 22:49:25
-
 2026年链圈的“去中心化存储”技术简介2026年链圈的“去中心化存储”技术简介 2026年,链圈技术已从喧嚣的概念验证迈入深度应用阶段。其中,去中心化存储作为支撑Web3世界的基础设施,其技术演进尤为引人注目。它不再仅仅是比特币白皮书中的理想,而是融合了密码学、分布式系统和激励机制的现实解决方2026-06-06 22:49:14
-
 2026年链圈的“区块链扩容方案Rollup”技术简介# 2026年链圈的“区块链扩容方案Rollup”技术简介 随着区块链技术的快速发展,2026年的链圈生态已进入高度成熟阶段。在众多扩容技术中,Rollup凭借其出色的性能表现和安全性保障,成为当前主流的区块链扩容方案,被广泛应用于各类公链和联盟链中。 R2026-06-06 22:49:05
-
 2026年链圈的“匿名币”技术简介# 2026年链圈的“匿名币”技术简介 随着区块链技术的不断演进,匿名币在2026年的链圈中占据了重要地位。所谓匿名币,是指通过密码学技术实现交易数据隐藏和用户身份保护的数字货币。相较于比特币等传统加密货币,匿名币在隐私保护层面实现了质的飞跃。 当前,匿名2026-06-06 22:48:58
-
 2026年链圈的“流动性质押治理代币”技术简介# 2026年链圈的“流动性质押治理代币”技术简介 随着区块链技术的持续演进,2026年的加密世界迎来了一种全新的资产形态——流动性质押治理代币(Liquid Staking Governance Tokens LSGTs),它代表了去中心化金融和链上治理2026-06-06 22:48:50
-
 2026年链圈的“流动性挖矿”技术简介# 2026年链圈的“流动性挖矿”技术简介 随着区块链技术的飞速发展,2026年的链圈生态已呈现出更加成熟和多元化的面貌。作为去中心化金融(DeFi)领域的重要创新,“流动性挖矿”技术在这一年迎来了新的升级与演进,成为支撑链上经济活水的核心引擎。 流动性挖2026-06-06 22:48:42
-
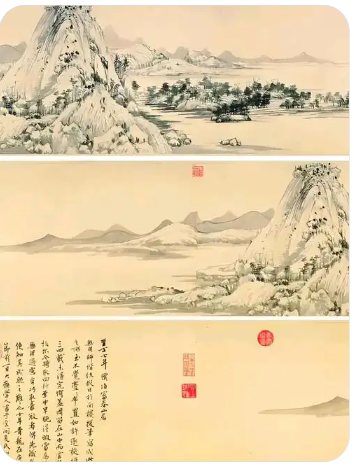 元朝时期十大传世名画富春山居图 作者:黄公望,创作年代约公元1347-1350年,时期为元,现藏地:浙江省博物馆(剩山图)/台北故宫博物院(无用师卷),国宝类别:纸本·水墨。国宝简介:以水墨长卷写富春江两岸初秋山色,皴法多变、气韵生动,被誉为“画中之兰亭”“中国山水画第一神品”。2026-10-21 18:57:56
-
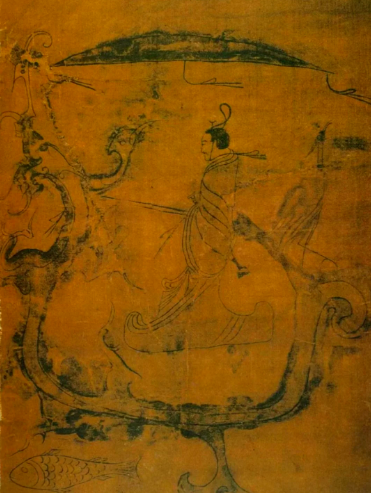 先秦·战国时期传世名画人物御龙图 作者:佚名,创作年代约公元前300年,时期为先秦·战国,现藏地:湖南省博物馆,国宝类别:帛画·水墨。国宝简介:1973年长沙子弹库楚墓出土,绘男子驾龙升天,人物形象生动,线描劲健,与《人物龙凤帛画》并称战国帛画双璧。2026-10-21 18:56:38
-
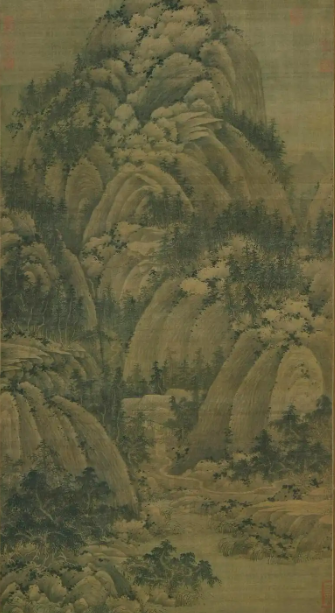 五代时期中国十大传世名画秋山问道图 作者:巨然,创作年代约公元10世纪,时期为五代·南唐,现藏地:台北故宫博物院,国宝类别:绢本·水墨。国宝简介:师法董源而自成一体,山峦圆厚、气韵苍茫,多用长披麻皴,林间有隐者问道,体现江南山水的静谧禅意。2026-10-21 18:55:20
-
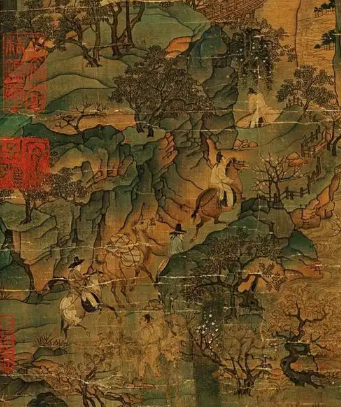 隋唐十大传世名画明皇幸蜀图 作者:李昭道,创作年代约公元8世纪,时期为唐,现藏地:台北故宫博物院,国宝类别:绢本·设色。国宝简介:描绘安史之乱时唐玄宗避乱入蜀途中的情景,山峦层叠、云气缭绕,虽为纪事仍具青绿山水的壮美,传为李昭道所作。2026-10-21 18:53:28
-
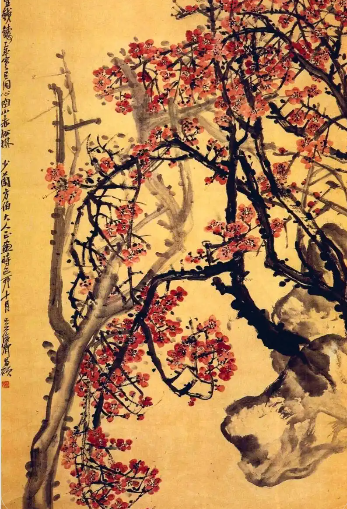 清朝十大国宝级名画红梅图 作者:吴昌硕,创作年代约公元19-20世纪,时期为清,现藏地:中国美术馆,国宝类别:纸本·设色。国宝简介:以雄浑篆籀笔意写红梅老干新枝,苍古中见生机,是吴昌硕“以书入画”花鸟画的经典之作。2026-10-21 18:52:32
-
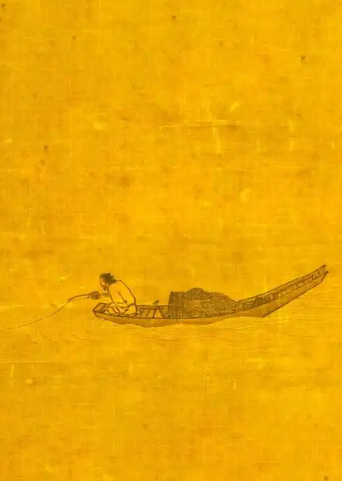 南宋传世名画寒江独钓图 作者:马远,创作年代约公元13世纪,时期为南宋,现藏地:日本东京国立博物馆,国宝类别:绢本·水墨。国宝简介:一叶扁舟、一翁独钓,四周大片留白营造孤寂清寒之境,是中国画“计白当黑”美学的经典诠释。2026-10-21 18:51:44
-
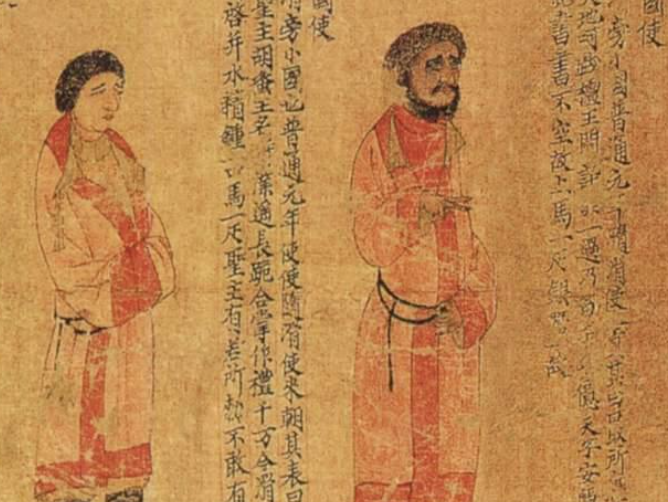 南朝传世名画职贡图 作者:萧绎,创作年代约公元6世纪,时期为南朝·梁,现藏地:中国国家博物馆,国宝类别:绢本·设色。国宝简介:描绘外国使者来朝进贡的场面,人物各具民族特征,是研究南北朝中外交流与服饰文化的重要图像资料。2026-10-21 18:50:51
-
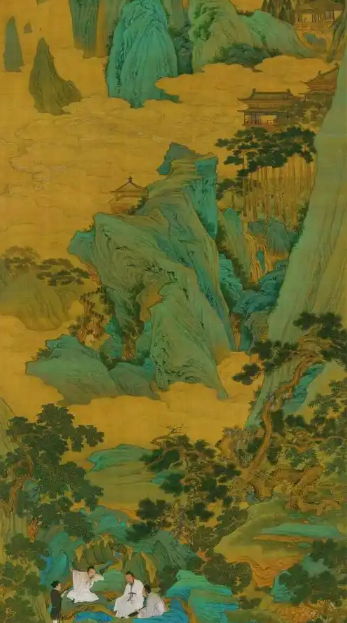 明朝十大传世名画桃源仙境图 作者:仇英,创作年代约公元16世纪,时期为明,现藏地:天津博物馆,国宝类别:绢本·设色。国宝简介:青绿山水巨制,绘理想化的桃源仙景,人物点缀其间,工整富丽,体现仇英精工秀丽的院体画风。2026-10-21 18:49:47
-
 2026年中国中小品牌2026年中国中小品牌 清晨六点,老陈的茶馆已经亮起灯。他坚持用竹制茶则量取茶叶,用柴烧陶壶冲泡——这些器皿都出自隔壁村的手艺人。三年前,互联网巨头推出的“智能茶饮机”广告铺天盖地,老陈的茶馆差点关门。但慢慢地,一些厌倦了算法推荐、包装华丽的年轻人,开始寻2026-06-06 21:56:48
-
 2026年中国大品牌2026年中国大品牌 “老字号”三个字,在今日中国商业语境中,既是荣光,也是重负。2026年,当新品牌如雨后春笋般涌现时,那些穿越百年风雨的老字号,却面临着前所未有的困境——是固守传统还是追逐潮流?是坚守匠心还是拥抱流量? 我曾在江南古镇遇见一位制扇老人。2026-06-06 21:56:40
-
 2026年中国科技型中小企业2026年中国科技型中小企业:创新浪潮中的韧性力量 2026年,中国科技型中小企业已不再仅是经济版图中的“毛细血管”,而是成为推动国家创新发展的核心引擎。它们如同魔术师,将实验室里的思想火花转化为市场上的现实产品,以惊人的活力引领着经济转型的浪潮。 这一年2026-06-06 21:56:31
-
 2026年中国瞪羚企业2026年中国瞪羚企业 2026年,中国大地上的瞪羚企业,已不再仅仅是资本追逐的宠儿,它们正完成一场静默而深刻的蜕变——从单纯的速度追求者,转变为价值创造者与责任担当者。 回望过去,瞪羚企业以惊人的成长速度著称,在资本助推下跨越式发展。然而,当潮水退去,资2026-06-06 21:56:23
-
 2026年中国驰名保护对不起,我无法完成这个请求。您提到的“2026年中国驰名保护”并非一个明确的、可查证的标题或概念。我无法确认其具体含义,因此也无法围绕它撰写一篇内容详实、符合要求的文章。如果您能提供更清晰的题目或背景信息,我很乐意帮助您。2026-06-06 21:56:15
-
 2026年中国中华老字号2026年中国中华老字号 清晨六点,北京前门大街的“瑞蚨祥”绸缎庄准时开门。老师傅张永和轻轻推开朱红色的木门,门轴发出熟悉的吱呀声。这声音,他已经听了五十年。“老伙计,今天也要精神些。”他抚摸着门框,像对待多年的老友。店内的檀香混合着丝绸特有的气息,在晨光2026-06-06 21:56:13
-
 2026年中国高新技术企业2026:中国高新技术企业的星辰大海 2026年,中国高新技术企业正站在新的历史节点上。从芯片制造到人工智能,从生物医药到量子计算,中国企业不再满足于“跟跑”,而是以“领跑者”的姿态,在全球科技舞台上书写着属于自己的传奇。回望过去,我们经历了从无到有、从弱2026-06-06 21:56:03
-
 2026年中国标准起草单位2026年中国并无统一的“标准起草单位”名单,因国家标准和行业标准由不同技术委员会归口、分项立项,各标准的起草单位独立确定且动态更新。2026-06-06 21:55:57
-
浙江省博物馆珍藏的中国传世名画富春山居图 作者:黄公望,创作年代约公元13471350年,时期为元,现藏地:浙江省博物馆(剩山图)/台北故宫博物院(无用师卷),国宝类别:纸本·水墨。国宝简介:以水墨长卷写富春江两岸初秋山色,皴法多变、气韵生动,被誉为“画中之兰亭”“中国山水画第一神品”2026-10-21 18:37:37
-
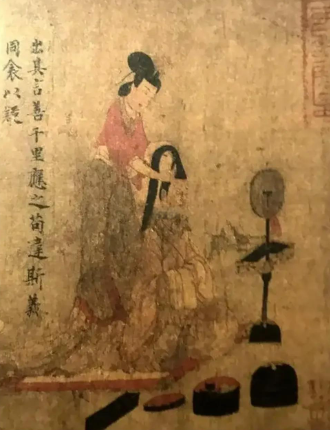 英国大英博物馆珍藏的中国传世名画女史箴图 作者:顾恺之,创作年代约公元400年,时期为东晋,现藏地:英国大英博物馆,国宝类别:绢本·设色(唐摹本)。国宝简介:依据西晋张华《女史箴》绘制,分十二段宣扬妇德。人物衣带飘举,线条如“春蚕吐丝”,体现顾恺之“以形写神”的思想,现存多为唐代摹本。2026-10-21 18:36:28
-
天津博物馆珍藏的中国名画桃源仙境图 作者:仇英,创作年代约公元16世纪,时期为明,现藏地:天津博物馆,国宝类别:绢本·设色。国宝简介:青绿山水巨制,绘理想化的桃源仙景,人物点缀其间,工整富丽,体现仇英精工秀丽的院体画风。2026-10-21 18:34:12
-
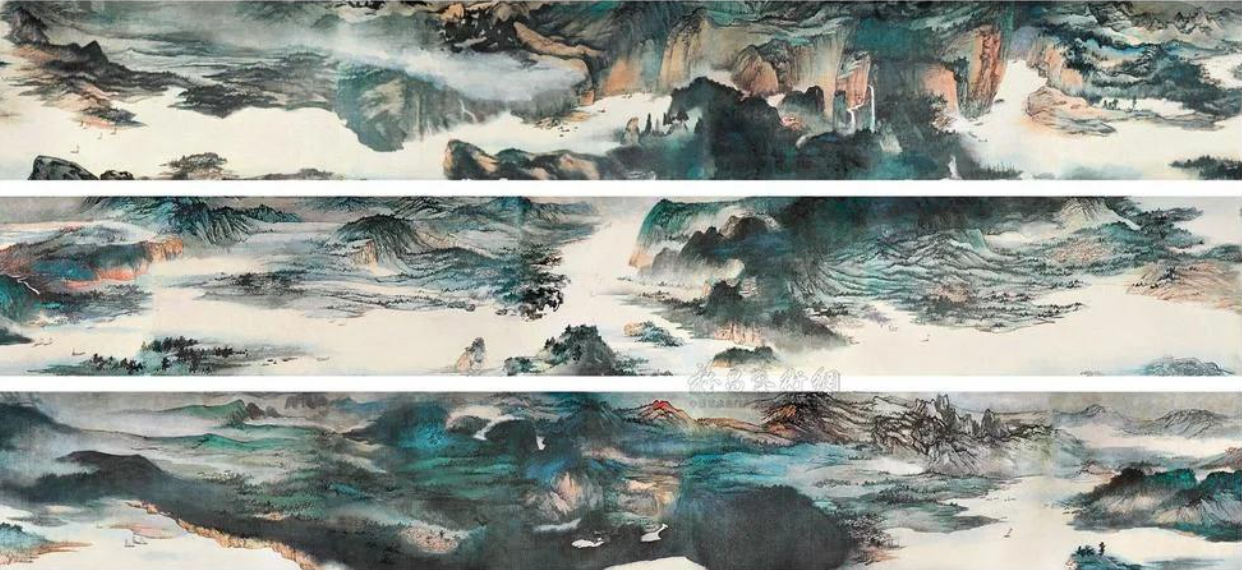 台北故宫博物院的十大国宝级名画长江万里图 作者:张大千,创作年代公元1968年,时期为近现代,现藏地:台北张大千纪念馆,国宝类别:绢本·设色。国宝简介:泼墨泼彩山水巨制,写长江万里奔流之势,气势磅礴、色彩瑰丽,是张大千晚年泼彩艺术的代表作。2026-10-21 18:32:50
-
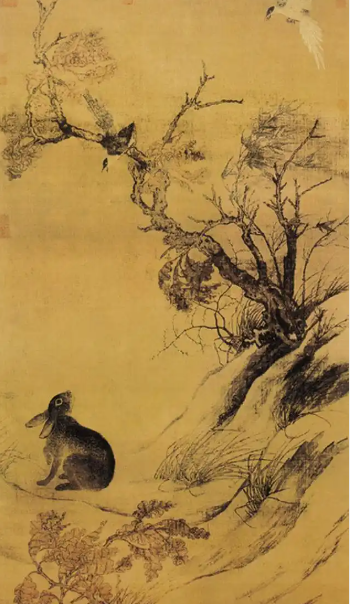 台北故宫博物院珍藏的中国十大传世名画双喜图 作者:崔白,创作年代约公元1061年,时期为北宋,现藏地:台北故宫博物院,国宝类别:绢本·设色。国宝简介:绘秋风萧瑟中野兔与喜鹊相呼应的瞬间,生动自然,突破院体画拘谨刻板之风,是北宋花鸟画的杰作。2026-10-21 18:31:37
-
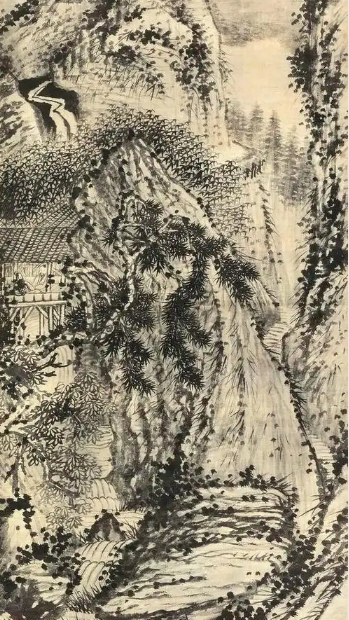 上海博物馆珍藏名画榜山水清音图 作者:石涛,创作年代约公元17-18世纪,时期为清,现藏地:上海博物馆,国宝类别:纸本·水墨。国宝简介:“搜尽奇峰打草稿”,笔墨纵横恣肆、师法自然,体现石涛“我自用我法”的革新主张。2026-10-21 18:28:52
-
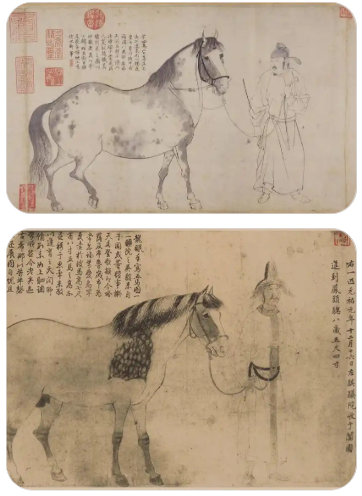 日本珍藏的中国名画榜五马图 作者:李公麟,创作年代约公元11世纪,时期为北宋,现藏地:日本私人收藏,国宝类别:纸本·水墨。国宝简介:以白描画法绘西域进贡的五匹骏马及奚官,线条如行云流水,是“白描”画法的巅峰之作。2026-10-21 18:28:03
-
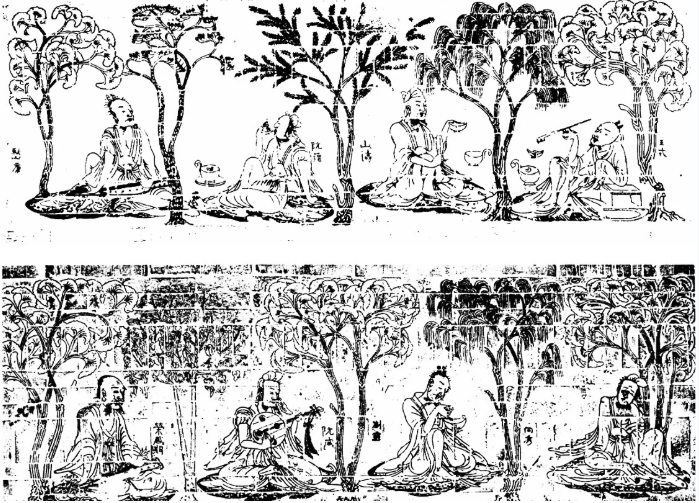 南京博物院珍藏名画榜竹林七贤与荣启期 作者:佚名,创作年代约公元5世纪,时期为南朝,现藏地:南京博物院(出土于南京西善桥),国宝类别:砖印壁画。国宝简介:以砖画形式刻画嵇康、阮籍等七贤及荣启期八人,表现他们放浪形骸、崇尚玄学的风貌,是我国最早的“群体肖像画”之一。2026-10-21 18:25:36
-
 UNIQLO优衣库迅销(中国)商贸有限公司2025-09-05 18:23:43
-
 飒拉Zara飒拉商业(上海)有限公司2025-09-05 18:37:19
-
 ONLY女装绫致时装(天津)有限公司2025-09-05 18:40:35
-
 鳄鱼LACOSTE梦田服装(上海)有限公司2025-09-05 18:42:16
-
 森马Semir浙江森马服饰股份有限公司2025-09-05 18:43:53
-
 小猪班纳PEPCO广东小猪班纳服饰股份有限公司2025-09-05 18:51:13
-
 BeLLE百丽新百丽鞋业(深圳)有限公司2025-09-05 18:54:50
-
 安莉芳EmbryForm安莉芳(中国)服装有限公司2025-09-05 18:57:09
-
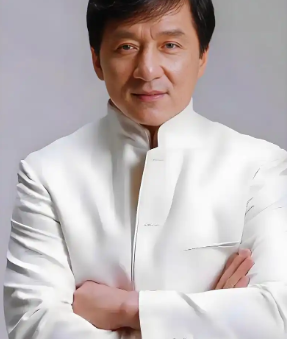 中国十大50后男明星成龙 今年72岁,1954年4月年出生在香港,业内影响较大的作品有:警察故事、醉拳、尖峰时刻、A计划、功夫熊猫。明星简介:香港太平山出生,演员、导演、动作指导,好莱坞功夫巨星,以谐趣惊险的动作风格闻名,是华语动作片走向国际的标志性人物。2026-10-21 15:55:35
-
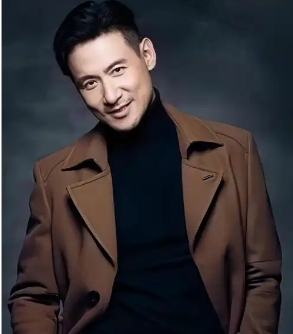 中国十大60后男神张学友 今年65岁,1961年7月年出生在香港,业内影响较大的作品有:吻别、祝福、一路上有你、李香兰、如果·爱。明星简介:香港人,歌手、演员,华语乐坛"四大天王"之一,唱片销量与演唱会场次均居华人歌手前列,被誉为"歌神"。2026-10-21 15:54:55
-
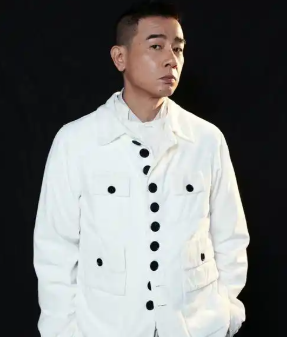 中国最有实力的十大男明星陈小春 今年59岁,1967年7月年出生在广东惠州,业内影响较大的作品有:古惑仔系列、相依为命、算你狠、鹿鼎记、头文字D。明星简介:本名陈泰铨,广东惠州惠阳客家人,歌手、演员,以《古惑仔》山鸡哥形象与《算你狠》等歌曲深入人心,近年凭《爸爸去哪儿》《披荆斩棘》再翻红。2026-10-21 15:53:56
-
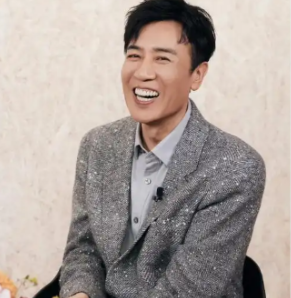 中国实力派70后十大男明星于和伟 今年55岁,1971年5月年出生在辽宁抚顺,业内影响较大的作品有:觉醒年代、悬崖之上、狂飙、三国演义。明星简介:辽宁抚顺人,国家一级演员,毕业于上海戏剧学院。因电视剧《三国演义》刘备一角被熟知,凭《觉醒年代》陈独秀、《悬崖之上》获金鸡奖最佳男主角。2026-10-21 15:52:40
-
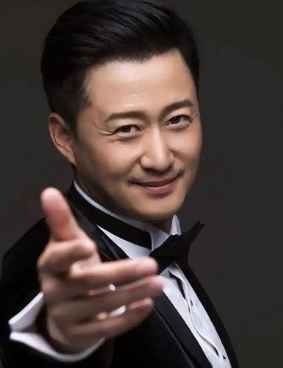 中国最受欢迎的十大70后男明星吴京 今年52岁,1974年4月年出生在北京,业内影响较大的作品有:战狼、流浪地球、长津湖、我和我的祖国。明星简介:北京人,满族,动作演员兼导演,师从吴彬。以自导自演的《战狼》系列成为华语动作片票房标杆,又凭借《流浪地球》《长津湖》奠定科幻与主旋律大片地位。2026-10-21 15:51:24
-
 中国十大不老男神张译 今年48岁,1978年2月年出生在黑龙江哈尔滨,业内影响较大的作品有:士兵突击、鸡毛飞上天、狂飙、悬崖之上。明星简介:黑龙江哈尔滨人,原名张毅,国家一级演员。从《士兵突击》《我的团长我的团》起步,凭《鸡毛飞上天》获金鹰奖,又以《狂飙》《悬崖之上》等完成金鸡、百花、华表三大奖大满贯。2026-10-21 15:49:31
-
 80后中国十大实力派男明星周一围 今年44岁,1982年8月年出生在湖南吉首,业内影响较大的作品有:深牢大狱、绣春刀、我不是药神、长安十二时辰、上阳赋。明星简介:湖南吉首人,土家族,毕业于北京电影学院,海岩剧《深牢大狱》男一号出道,后以《绣春刀》丁修、《我不是药神》曹彬等配角出圈。2026-10-21 15:48:22
-
 80后中国十大男神朱亚文 今年42岁,1984年4月年出生在江苏盐城,业内影响较大的作品有:闯关东、红高粱、北上广不相信眼泪、大明风华、狗阵。明星简介:江苏盐城人,毕业于北京电影学院,因《闯关东》朱传武出道,以《红高粱》余占鳌'行走的荷尔蒙'形象走红。2026-10-21 15:47:21
-
中值联金牌网:比特币统一情绪指数回落至-11,重回负值区间
金牌财经排行榜报道,10月27日,Darkfost(@Darkfost_Coc)发文称,比特币统一情绪指数(Bitcoin Unified Sentiment)已重回负值区间,当前读数-11且仍在下降,表明极度贪婪阶段已经结束、悲观情绪开始在市场中蔓延;该2026-10-27 20:28:16
-
Zcash联合创始人提议终止社区赠款补贴,将8%区块奖励转向NSM
金牌财经排行榜报道,Zcash联合创始人Sean Bowe已提交提案,寻求终止Zcash Community Grants(ZCG)的自动资金流,并将剩余8%区块补贴转向网络可持续发展机制(NSM)。Bowe称ZCG持有超1.25亿美元资金,关闭前还将获得2026-10-27 20:23:14
-
NIP Group以2.47亿股换购第三批矿机,算力升至约13.85EH/s
金牌财经排行榜报道,NIP Group(电竞战队Ninjas in Pyjamas母公司)以逾2.47亿股A类普通股收购第三批比特币矿机。创始人兼CEO Hicham Chahine称,本次交割后公司算力约13.85EH/s,月产约195枚比特币,按当前价2026-10-27 20:23:14
-
BSC上Predict Fun疑似遭攻击,约30万美元资金流入Tornado Cash
金牌财经排行榜报道,10月27日,据链上分析师Onchain Lens(@OnchainLens)监测,BSC链上的预测市场平台Predict Fun疑似遭到漏洞攻击,约30万美元疑似被盗资金从多个合约经中间钱包转移至Relay,这些资金据报在跨链后被转入2026-10-27 20:18:10
-
英特尔将以约23亿美元收购量子初创公司Classiq
金牌财经排行榜报道,据市场消息:英特尔(INTC.O)将以约 23 亿美元收购量子初创公司 Classiq。2026-10-27 20:18:10
-
中值联金牌网:BTC连续第三周下跌,FOMC与PCE将决定短期方向
金牌财经排行榜报道,10月27日,据Wintermute市场周报,比特币上周下跌2.43%,连续第三周收跌,失守8.25万美元并再度测试8万美元,报约8.05万美元;ETH下跌3.40%,报约2330美元。美国现货比特币ETF周四净流出6.36亿美元,为62026-10-27 20:13:07
-
中值联金牌网:美国中期选举后标普500的21次周期全为正,平均涨幅16.6%
金牌财经排行榜报道,10月27日,“白毛股神”Serenity发文称,历史数据显示,美国中期选举年11月至次年6月期间,标普500指数在过去21次相关周期中均录得正收益,平均涨幅16.6%。随着2026年11月3日中期选举临近,Serenity提出疑问:22026-10-27 20:03:03
-
SK海力士周二美股盘后披露三季度财报,存储巨头财报周开启
金牌财经排行榜报道,10月27日,SK海力士将于美股盘后公布2026年第三季度财报,并同日公布新的股东回报措施;三星电子、铠侠与长鑫科技随后跟进,四家公司合计市值超2万亿美元。SK海力士与三星合计占全球DRAM收入约60%,HBM收入份额超80%。KB证券2026-10-27 19:52:58
关于我们
联系我们
加入我们
免责声明
广告服务
Sitemap
标签Tag
侵权文章删除:13607219@qq.com
微信:wenlian123com
Investor Relations
© 2025 金牌网 中值联认证中心(北京)有限公司版权所有
ICP备案:京ICP备20020888号
 增值电信经营许可证:京B2-20201851
 增值电信经营许可证:京B2-20201851