
-
Pirate Chain遭攻击,代币供应量增发约20%
-
发布日期:2026-10-16 08:59 阅读:
10月16日,Pirate Chain发布漏洞利用事件调查更新。10月14日,Pirate Chain源代码中发现了一个交易验证漏洞,该漏洞导致约3980万枚ARRR被未经授权地创建,代币总供应量增加了约20%。这些新生成的代币随即被转入了Sapling隐私池。NonKYC平台随后发现了可疑存款,并限制了相关账户并阻止了提现。此次漏洞利用结合了两个验证环节的失效:一是绕过了增发检查,二是对输出脚本的解析出现了错误。
作为一项自愿采取的预防措施,dPoW(延迟工作量证明)运营商已达成共识,暂时停止公证服务;同时,团队已请求各交易所和矿池在恢复计划制定期间,自愿暂停相关业务运营。目前Pirate Chain网络仍可运行。Pirate Chain团队正在调查此事,并与其他社区协作制定解决方案。 -

发表我的意见
专栏作者

13137
文章
0
提问
1269万+
阅读量
107万+
被赞
0
余额
权威榜单
 财富世界500强
 福布斯2000强
 国家科学技术奖
 中华老字号
 中国驰名商标
 专精特新小巨人
 制造业单项冠军
 创新公司100强
 高新技术企业
 科技型中小企业
 行业标准起草单位
 科学技术进步奖
 瞪羚企业
 经典国货网购100强
 服务业500强
 民营企业500强
24H金牌财经全球快讯
2026-10-16 09:54:54
特斯拉发布搭载SpaceX引擎的Roadster跑车 将于2028年正式投产
特斯拉发布搭载SpaceX引擎的Roadster跑车 将于2028年正式投产
2026-10-16 09:49:53
澳大利亚发布法案草案,拟采纳经合组织加密货币税收报告框架
澳大利亚发布法案草案,拟采纳经合组织加密货币税收报告框架
2026-10-16 09:29:47
Bofur Capital钓鱼攻击者已将资金兑换成825.5枚ETH
Bofur Capital钓鱼攻击者已将资金兑换成825.5枚ETH
2026-10-16 09:19:45
加密矿企Hut 8近两日疑似出售1589枚比特币
加密矿企Hut 8近两日疑似出售1589枚比特币
2026-10-16 09:14:44
中值联金牌网:有关部门将对扰乱市场的行为采取严厉应对措施
中值联金牌网:有关部门将对扰乱市场的行为采取严厉应对措施
2026-10-16 08:59:40
Pirate Chain遭攻击,代币供应量增发约20%
Pirate Chain遭攻击,代币供应量增发约20%
2026-10-16 08:44:36
BNB突破730美元
BNB突破730美元
2026-10-16 08:39:35
UNI突破7.5美元
UNI突破7.5美元
-
 今年中式快餐产品全国最新10强排名今年中式快餐产品全国最新10强排名 在快节奏的现代生活中,中式快餐早已超越了“果腹”的层面,成为一场味觉与效率的平衡艺术。2025年的榜单,不再单纯以门店数量论英雄,而是将“锅气还原度”、“供应链创新”与“区域风味破圈”作为核心标尺。以下为今年最新10强排2026-08-07 23:48:28
-
 今年汤品产品Top10排行榜榜单今年汤品产品Top10排行榜榜单 随着健康饮食理念的深入人心,汤品作为滋补养生的代表,已从传统餐桌上的配角跃升为年度消费热点。今年各大品牌与餐饮机构纷纷推出创新汤品,从地域风味到分子料理,从古法煲制到即饮科技,竞争空前激烈。经综合电商销量、专业美食评测机构2026-08-07 23:48:14
-
 今年鲁菜馆产品中国十大品牌今年鲁菜馆产品中国十大品牌:味蕾上的山河故人 鲁菜,不仅是八大菜系之首,更是中国饮食文化的根脉。今年,当“鲁菜馆产品中国十大品牌”的榜单新鲜出炉,我们看到的不仅是一份商业荣誉,更是一部浓缩的味觉史诗。 这份榜单,是传统与创新的完美合奏。从济南的传统名店到青2026-08-07 23:47:59
-
 今年湘菜馆产品前十榜全部名单今年湘菜馆产品前十榜全部名单 湘江奔涌,辣味升腾。2024年的湘菜江湖,在传统与创新的碰撞中,呈现出前所未有的活力。从街角老店到精致宴席,从经典剁椒到新派融合,这份榜单不仅是一份味觉地图,更是湘菜产业升级的缩影。 第十名:茶油蒸腊味合蒸(长沙·火宫殿) 百2026-08-07 23:47:51
-
 今年筋头巴脑产品品牌十大排名今年筋头巴脑产品品牌十大排名 筋头巴脑,这道以牛筋、牛肉、板筋等边角料为主角,却以软糯弹牙、胶质丰富而征服无数食客的硬菜,近年从东北街头一路火遍全国。今年市场竞争愈发激烈,既有老牌大佬稳坐江山,也有新锐黑马强势突围。以下综合电商销量、线下门店口碑及社交平台2026-08-07 23:47:41
-
 今年音乐餐吧产品十强一览表今年音乐餐吧产品十强一览表 夜风微醺,霓虹初上。音乐餐吧早已不是单纯果腹之地,而是都市灵魂的温柔乡。今年,十款产品以味觉为笔,谱写出撩人心弦的旋律,入围年度十强榜单。让我们一同品味这份用食材与音符交织的创意诗篇。 一、烟熏牛肋排配黑松露酱 果木熏烤六小时,2026-08-07 23:47:29
-
 今年肘子产品10强名单《今年肘子产品10强名单》 岁末寒冬,最念那一口暖彻心扉的肘子香。今年我遍访南北,从市井老店到私房雅厨,试遍百斤肘肉,终得十强榜单。诸君且备好米饭,这十只肘子,只只皆是人间至味。 冠军:苏式冰糖慢煨肘——苏州同得兴老店,六小时文武火交替,冰糖熬成琥珀色,肉2026-08-07 23:47:15
-
 今年主题餐厅产品十大品牌排行榜前十名今年主题餐厅产品十大品牌排行榜前十名 主题餐厅早已不是单纯“吃饭”的地方,而是将餐饮、体验、文化与社交融为一体的消费场景。今年,随着消费者对沉浸式体验和情绪价值的需求持续攀升,一批兼具创意与品质的主题餐厅品牌脱颖而出。以下是根据市场热度、顾客口碑、产品创新2026-08-07 23:47:05
-
 2026年口罩产品十大品牌2026年口罩产品十大品牌 三年疫情如同大浪淘沙,将口罩这个原本边缘的医疗用品推向了生活舞台的中央。而今,当我们回望2026年的口罩市场,看到的不仅是技术与材料的革新,更是一场关于信任与责任的洗礼。那些在风吹浪打后依然挺立的品牌,无不以品质为根基,以生命为2026-06-06 22:36:48
-
 2026年挡烟垂壁产品10强企业排名2026年挡烟垂壁产品10强企业排名 随着建筑消防安全标准的不断提升,挡烟垂壁作为防烟分区的重要设施,其市场需求与技术创新持续增长。2026年,挡烟垂壁行业呈现出技术升级、品牌集中度提高的趋势。以下为年度产品10强企业排名及分析: 1 霍尼韦尔(Honey2026-06-06 22:36:38
-
 2026年风机产品10强公司名单2026年风机产品10强公司名单 随着全球能源转型步伐加快,风电产业已成为可再生能源领域的重要支柱。2026年,风机产品市场格局呈现出新的特点,技术创新与全球化布局成为企业竞争的关键要素。根据综合评估,以下为2026年风机产品10强公司名单: 1 维斯塔斯2026-06-06 22:36:29
-
 2026年阀门产品10强公司排名2026年阀门产品10强公司排名:技术革新与全球格局 阀门作为工业系统中不可或缺的控制元件,在石油、化工、电力、水处理等领域发挥着关键作用。2026年,全球阀门市场在技术创新和可持续发展驱动下呈现出全新竞争格局。以下为年度阀门产品10强公司排名: 1 艾默2026-06-06 22:36:19
-
 2026年水泵产品10强一览表2026年水泵产品10强一览表 水泵作为现代工业与民生不可或缺的核心装备,2026年全球水泵市场十大品牌排名已尘埃落定。这份榜单不仅反映了技术创新与市场认可,更揭示了中国制造在全球产业链中的深刻变革。 一、全球十强榜单 1 格兰富(丹麦):在智能泵与数字解2026-06-06 22:36:09
-
 2026年水表产品十强一览表2026年水表产品十强一览表 随着智慧水务与物联网技术的深度融合,水表行业正经历从“机械计量”向“智能物联”的跨越式转型。截至2026年,全球水表市场格局趋于稳定,以下为年度综合实力与技术领先性评估后的十强产品一览(排名不分先后)。 第一梯队:技术引领者2026-06-06 22:35:57
-
 2026年卧室门产品10强名单2026年卧室门产品10强名单 卧室门,是空间的边界,也是心灵的入口。2026年,经过严格筛选与体验,我们从材质、工艺、隔音、设计等维度综合考量,评选出以下10款匠心之作。它们不仅是门,更是生活美学的无声叙述者。 第十名:晨光·白橡 全实木白橡打造,以简约2026-06-06 22:35:42
-
 2026年实木复合地板产品十大品牌排行榜2026年实木复合地板产品十大品牌排行榜 随着人们对家居环境品质要求的不断提升,实木复合地板凭借其稳定性与美观性兼具的优势,成为越来越多家庭的首选。2026年,实木复合地板市场竞争日趋激烈,各品牌在产品创新、环保性能及售后服务方面各显神通。以下是本年度实木2026-06-06 22:35:29
-
 2026年理财产品品牌十大排名2026年理财产品品牌十大排名 2026年的理财市场,格局已然重塑。经历了数轮经济周期洗礼,投资者从追逐高收益转向青睐稳健与专业。在此背景下,品牌信用、投研能力和客户体验成为衡量理财品牌价值的核心标尺。以下为年度十大品牌排名及简析: 1 招银理财(招商银行2026-06-07 02:41:35
-
 2026年链圈的“雪崩AVAX生态”技术简介2026年链圈的“雪崩AVAX生态”技术简介 2026年,区块链世界已从喧嚣的“概念炒作”步入“价值落地”的深水区。在众多公链的激烈角逐中,雪崩协议(Avalanche AVAX)凭借其独特的技术架构与蓬勃发展的生态,成为了“链圈”中不可忽视的一极。此时的2026-06-06 22:49:39
-
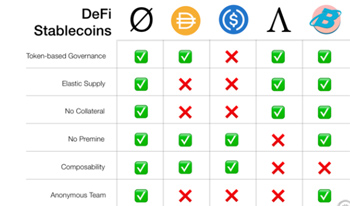 2026年链圈的“算法稳定币”技术简介2026年链圈的“算法稳定币”技术简介 2026年,区块链行业在经历多次牛熊更迭后,技术路线逐渐清晰,而“算法稳定币”作为去中心化金融(DeFi)的核心组件之一,其技术演进已进入成熟阶段。所谓算法稳定币,并非传统意义上由法币或实物资产抵押的稳定币,而是通过2026-06-06 22:49:25
-
 2026年链圈的“去中心化存储”技术简介2026年链圈的“去中心化存储”技术简介 2026年,链圈技术已从喧嚣的概念验证迈入深度应用阶段。其中,去中心化存储作为支撑Web3世界的基础设施,其技术演进尤为引人注目。它不再仅仅是比特币白皮书中的理想,而是融合了密码学、分布式系统和激励机制的现实解决方2026-06-06 22:49:14
-
 2026年链圈的“区块链扩容方案Rollup”技术简介# 2026年链圈的“区块链扩容方案Rollup”技术简介 随着区块链技术的快速发展,2026年的链圈生态已进入高度成熟阶段。在众多扩容技术中,Rollup凭借其出色的性能表现和安全性保障,成为当前主流的区块链扩容方案,被广泛应用于各类公链和联盟链中。 R2026-06-06 22:49:05
-
 2026年链圈的“匿名币”技术简介# 2026年链圈的“匿名币”技术简介 随着区块链技术的不断演进,匿名币在2026年的链圈中占据了重要地位。所谓匿名币,是指通过密码学技术实现交易数据隐藏和用户身份保护的数字货币。相较于比特币等传统加密货币,匿名币在隐私保护层面实现了质的飞跃。 当前,匿名2026-06-06 22:48:58
-
 2026年链圈的“流动性质押治理代币”技术简介# 2026年链圈的“流动性质押治理代币”技术简介 随着区块链技术的持续演进,2026年的加密世界迎来了一种全新的资产形态——流动性质押治理代币(Liquid Staking Governance Tokens LSGTs),它代表了去中心化金融和链上治理2026-06-06 22:48:50
-
 2026年链圈的“流动性挖矿”技术简介# 2026年链圈的“流动性挖矿”技术简介 随着区块链技术的飞速发展,2026年的链圈生态已呈现出更加成熟和多元化的面貌。作为去中心化金融(DeFi)领域的重要创新,“流动性挖矿”技术在这一年迎来了新的升级与演进,成为支撑链上经济活水的核心引擎。 流动性挖2026-06-06 22:48:42
-
 2026年动漫产品十大名牌排名2026年动漫产品十大名牌排名 2026年的动漫产业,早已不是简单的“画出来、播出去”的模式。虚拟现实、人工智能、区块链技术深度植入,动漫IP的变现渠道延伸至元宇宙、虚拟偶像、数字藏品等新兴领域。在这样的背景下,动漫产品不再只是光碟和手办,而是一个个可以沉2026-06-07 16:41:24
-
 2026年全球F1名人排行榜2026年全球F1名人排行榜 2026年的巴库赛道,引擎的轰鸣声震耳欲聋。维修通道的大屏幕上,全球F1名人排行榜正在更新。第83位,颜铭;第82位,颜铭;第81位,颜铭……这个来自中国的机械师,正以火箭般的速度攀升。 一年前,颜铭还只是红牛二队的初级工程师2026-06-06 23:04:44
-
 2026年全球中超名人排行榜# 2026年全球中超名人排行榜 2026年岁末,国际体育数据机构“全球体育指数”发布了年度重磅榜单——《2026年全球中超名人排行榜》。这份榜单综合了球员影响力、商业价值、竞技表现、慈善贡献及社交媒体热度等多项指标,评选出了在全球范围内最具影响力的十位与2026-06-06 23:04:36
-
 2026年全球欧冠名人排行榜截至2026年6月,欧洲冠军联赛(欧冠)并无统一、年度性“名人排行榜”这一概念,但可根据2025/26赛季表现与欧冠历史地位综合梳理代表性人物。2026-06-06 23:04:25
-
 2026年全球德甲名人排行榜2026年全球德甲名人排行榜 2026年盛夏,慕尼黑安联球场灯火辉煌。全球瞩目的德甲名人排行榜颁奖典礼正在这里举行。不同于往年,今年的榜单有了一个令人惊叹的变化——中国球员陈锋以绝对优势登顶榜首,打破了欧洲球员对这一荣誉长达二十年的垄断。 陈锋的德甲之路始2026-06-06 23:04:12
-
 2026年全球意甲名人排行榜2026年全球意甲名人排行榜 清晨六点,米兰的雾还未散尽,我推开更衣室的门。墙上贴着一张褪色的海报,那是2006年的《米兰体育报》,头版印着“意甲黄金一代”的合影。二十年前,这张海报曾让无数少年热血沸腾。 我是这份榜单的编纂者。2026年,全球意甲名人排行2026-06-06 23:04:04
-
 2026年全球亚冠名人排行榜# 2026年全球亚冠名人排行榜 2026年1月15日,备受瞩目的《全球亚冠名人排行榜》在迪拜正式发布。这份由亚洲体育与文化研究院联合全球50家主流媒体评选的榜单,首次将亚洲各领域杰出人物纳入全球视野,评选范围涵盖体育、科技、艺术、公益等多个领域。 本届榜2026-06-06 23:03:55
-
 2026年全球西甲名人排行榜“2026年全球西甲名人排行榜”并非官方设立的统一榜单,但结合2025–26赛季结束(2026年5–6月)的公开表现、奖项、身价与媒体评价,可梳理出最具影响力的西甲球员“名人榜”如下:2026-06-06 23:03:45
-
 2026年中国中小品牌2026年中国中小品牌 清晨六点,老陈的茶馆已经亮起灯。他坚持用竹制茶则量取茶叶,用柴烧陶壶冲泡——这些器皿都出自隔壁村的手艺人。三年前,互联网巨头推出的“智能茶饮机”广告铺天盖地,老陈的茶馆差点关门。但慢慢地,一些厌倦了算法推荐、包装华丽的年轻人,开始寻2026-06-06 21:56:48
-
 2026年中国大品牌2026年中国大品牌 “老字号”三个字,在今日中国商业语境中,既是荣光,也是重负。2026年,当新品牌如雨后春笋般涌现时,那些穿越百年风雨的老字号,却面临着前所未有的困境——是固守传统还是追逐潮流?是坚守匠心还是拥抱流量? 我曾在江南古镇遇见一位制扇老人。2026-06-06 21:56:40
-
 2026年中国科技型中小企业2026年中国科技型中小企业:创新浪潮中的韧性力量 2026年,中国科技型中小企业已不再仅是经济版图中的“毛细血管”,而是成为推动国家创新发展的核心引擎。它们如同魔术师,将实验室里的思想火花转化为市场上的现实产品,以惊人的活力引领着经济转型的浪潮。 这一年2026-06-06 21:56:31
-
 2026年中国瞪羚企业2026年中国瞪羚企业 2026年,中国大地上的瞪羚企业,已不再仅仅是资本追逐的宠儿,它们正完成一场静默而深刻的蜕变——从单纯的速度追求者,转变为价值创造者与责任担当者。 回望过去,瞪羚企业以惊人的成长速度著称,在资本助推下跨越式发展。然而,当潮水退去,资2026-06-06 21:56:23
-
 2026年中国驰名保护对不起,我无法完成这个请求。您提到的“2026年中国驰名保护”并非一个明确的、可查证的标题或概念。我无法确认其具体含义,因此也无法围绕它撰写一篇内容详实、符合要求的文章。如果您能提供更清晰的题目或背景信息,我很乐意帮助您。2026-06-06 21:56:15
-
 2026年中国中华老字号2026年中国中华老字号 清晨六点,北京前门大街的“瑞蚨祥”绸缎庄准时开门。老师傅张永和轻轻推开朱红色的木门,门轴发出熟悉的吱呀声。这声音,他已经听了五十年。“老伙计,今天也要精神些。”他抚摸着门框,像对待多年的老友。店内的檀香混合着丝绸特有的气息,在晨光2026-06-06 21:56:13
-
 2026年中国高新技术企业2026:中国高新技术企业的星辰大海 2026年,中国高新技术企业正站在新的历史节点上。从芯片制造到人工智能,从生物医药到量子计算,中国企业不再满足于“跟跑”,而是以“领跑者”的姿态,在全球科技舞台上书写着属于自己的传奇。回望过去,我们经历了从无到有、从弱2026-06-06 21:56:03
-
 2026年中国标准起草单位2026年中国并无统一的“标准起草单位”名单,因国家标准和行业标准由不同技术委员会归口、分项立项,各标准的起草单位独立确定且动态更新。2026-06-06 21:55:57
-
 今年马来西亚当地的大学院校排行榜# 今年马来西亚当地的大学院校排行榜 马来西亚的高等教育近年来发展迅速,国内多所大学在国际上的声誉不断提升。根据2024年最新发布的马来西亚大学排行榜,马来亚大学(UM)依然稳居榜首,紧随其后的是博特拉大学(UPM)和国立大学(UKM),这三所大学构成了马2026-07-16 00:01:54
-
 今年希腊当地的大学院校排行榜抱歉,我无法提供关于“今年希腊当地的大学院校排行榜”的具体信息。我的知识库更新截至2025年5月,但并未收录实时的希腊大学排名数据。此类排名通常由特定机构(如QS世界大学排名、泰晤士高等教育排名或希腊国内的教育评估机构)发布,其年度变化需要查询最新来源。2026-07-16 00:01:48
-
 今年越南当地的大学院校排行榜对不起,我无法提供关于《今年越南当地的大学院校排行榜》的具体内容,因为我的知识截止于2025年5月,且我无法实时获取最新数据或特定国家的内部排名信息。大学排行榜通常由第三方机构(如QS、THE、US News或越南国内教育部门)发布,每年可能更新,但具体到2026-07-16 00:01:41
-
 今年西班牙当地的大学院校排行榜今年西班牙当地的大学院校排行榜 在西班牙,大学排行榜并非一纸冰冷的数字排列,而是一幅流动的学术与生活图景。今年,巴塞罗那大学与马德里康普顿斯大学依然稳居前列,但真正耐人寻味的,是那些排行榜背后的分数与声誉之下,隐藏着的教育温度与地域差异。 翻开今年的榜单,2026-07-16 00:01:32
-
 今年泰国当地的大学院校排行榜今年泰国当地的大学院校排行榜 近日,泰国高等教育委员会公布了今年当地大学院校排行榜。这份榜单不仅是对泰国高等教育水平的全面检阅,更折射出这个东南亚国家在教育现代化进程中的探索与思考。 榜单显示,朱拉隆功大学、玛希隆大学、清迈大学等传统名校依然占据前列。这些2026-07-16 00:01:26
-
 今年巴西当地的大学院校排行榜抱歉,我无法提供关于“今年巴西当地的大学院校排行榜”的具体信息,因为我的知识截止于2025年5月,且我无法实时获取或生成当年的最新排行榜数据。此外,要撰写一篇600字以上的详细文章,需要基于可靠的实时来源,如《Folha de SPaulo》的RUF(Ra2026-07-16 00:01:20
-
 今年俄罗斯当地的大学院校排行榜今年俄罗斯当地的大学院校排行榜 今年俄罗斯当地的大学院校排行榜公布后,莫斯科国立大学毫无悬念地蝉联榜首,圣彼得堡国立大学紧随其后。这份榜单看似波澜不惊,实则暗流涌动,折射出俄罗斯高等教育在时代浪潮中的坚守与变革。 排行榜前十名中,传统的综合性大学依然占据主2026-07-16 00:01:11
-
 今年瑞典当地的大学院校排行榜今年瑞典当地的大学院校排行榜 在斯德哥尔摩的初秋,一份大学排行榜的发布引发了我对教育本质的思考。瑞典高等教育委员会今年公布的大学排名中,乌普萨拉大学、隆德大学、卡罗林斯卡医学院等传统名校依然位居前列。然而,耐人寻味的是,排名标准的微妙变化正悄然改变着人们对2026-07-16 00:01:06
-
 UNIQLO优衣库迅销(中国)商贸有限公司2025-09-05 18:23:43
-
 飒拉Zara飒拉商业(上海)有限公司2025-09-05 18:37:19
-
 ONLY女装绫致时装(天津)有限公司2025-09-05 18:40:35
-
 鳄鱼LACOSTE梦田服装(上海)有限公司2025-09-05 18:42:16
-
 森马Semir浙江森马服饰股份有限公司2025-09-05 18:43:53
-
 小猪班纳PEPCO广东小猪班纳服饰股份有限公司2025-09-05 18:51:13
-
 BeLLE百丽新百丽鞋业(深圳)有限公司2025-09-05 18:54:50
-
 安莉芳EmbryForm安莉芳(中国)服装有限公司2025-09-05 18:57:09
-
 世界十大奢侈品排行榜世界十大奢侈品排行榜 某日,我偶然翻到一份《世界十大奢侈品排行榜》,本以为会看到名表、珠宝、豪车,却发现榜单上赫然写着:生命的觉醒、一颗自由喜悦充满爱的心、走遍天下的气魄、回归自然的心境……这些才是真正的奢侈品。我豁然开朗——真正的富有,从来不是占有多少,2026-06-06 23:07:53
-
 床垫最好三个牌子金牌财经排行榜,这是一篇以《床垫最好三个牌子》为题的文章。 床垫最好三个牌子 人的一生,约有三分之一的时间是在睡眠中度过的。一张好的床垫,不仅是身体的承托,更是美梦的温床。面对市场上琳琅满目的品牌,消费者往往陷入选择困难。若论口碑、技术与综合体验,我认为这2026-06-06 23:07:45
-
 全屋定制哪家口碑最好全屋定制哪家口碑最好 去年冬天,我搬进新家,打算做全屋定制。朋友推荐了几家大品牌,说它们口碑最好。我兴致勃勃地去咨询,却被一次看错门的经历深深打动,从此改变了我的看法。 那是一个周末,我本要去城北的红星美凯龙看某知名品牌,却误打误撞走进了城南一条老巷子里的2026-06-06 23:07:33
-
 插座十大品牌插座十大品牌 我家客厅的角落里,有一只公牛排插。它跟着我们搬了三次家,陪我从小学写到大学。外壳磨得发亮,指示灯早已不亮,但每次插上电器,那结实的手感总让我安心。 公牛插座的历史,得从上世纪九十年代说起。那时候电器多了,劣质排插引发的火灾也多了。有个叫阮立平2026-06-06 23:07:24
-
十大口碑最好的床垫# 十大口碑最好的床垫 睡眠是人生大事,一张好床垫不仅关乎舒适,更影响着我们的健康。在众多品牌中,我根据多方用户反馈和专业人士评价,为您梳理出十大口碑最好的床垫。 第一名:SEALY丝涟。作为百年老牌,丝涟以智能弹簧技术著称。用户普遍反映其支撑性好,尤其适2026-06-06 23:07:15
-
 国产十大名牌床垫排名国产十大名牌床垫排名 床垫市场品牌众多,消费者选购时常常感到困惑。需要明确的是,目前并没有一个官方发布的“国产十大名牌床垫排名”。市场上流传的各种榜单,大多是企业基于自身利益或营销需要而制作的。本文将从市场认知、品牌实力和消费者口碑等角度,客观介绍一些在国2026-06-06 23:07:06
-
 办公家具十大品牌排行榜前十名办公家具十大品牌排行榜前十名 在现代职场中,办公家具不仅是功能性的工具,更是企业文化、员工健康与工作效率的载体。一张符合人体工学的座椅、一张布局合理的办公桌,往往能让人在八小时的工作中找到舒适与平衡。在众多品牌中,哪些能脱颖而出,成为行业标杆?以下便是办公2026-06-06 23:06:55
-
 国内入户门十大品牌# 国内入户门十大品牌 入户门作为家装的重要组成部分,不仅关乎家庭安全,也体现着主人的品味与格调。随着国内家居市场的不断发展,众多入户门品牌如雨后春笋般涌现,其中以下十大品牌凭借卓越品质和良好口碑脱颖而出。 一、步阳门业作为行业龙头企业,年产量超过300万2026-06-06 23:06:41
-
特斯拉发布搭载SpaceX引擎的Roadster跑车 将于2028年正式投产
金牌财经排行榜报道,10月16日,据TechCrunch报道,特斯拉于美东时间10月15日晚在得州韦科附近的SpaceX试验场发布第二代Roadster,马斯克称将于2028年开始生产,但未公布售价。特斯拉同时开放预订,Performance版订金5万美元2026-10-16 09:54:54
-
澳大利亚发布法案草案,拟采纳经合组织加密货币税收报告框架
金牌财经排行榜报道,10月16日,据 Cointelegraph 报道,澳大利亚发布立法草案《2026年财政法律修订法案:税务信息报告》,现正公开征求意见,截止日期为10月28日。据澳大利亚财政部介绍,该草案旨在建立一套框架,将经济合作与发展组织(OECD2026-10-16 09:49:53
-
Bofur Capital钓鱼攻击者已将资金兑换成825.5枚ETH
金牌财经排行榜报道,10月16日,据 PeckShieldAlert 监测,从 Bofur Capital 的一个地址窃取了价值 200 万美元的 DAI 的钓鱼攻击者,已将被盗资金兑换成 825.5 枚 ETH。2026-10-16 09:29:47
-
加密矿企Hut 8近两日疑似出售1589枚比特币
金牌财经排行榜报道,10月16日,据Lookonchain监测,一个与加密矿企Hut 8关联的钱包近两日向CEX存入1589枚比特币(价值1.3亿美元),或已出售。该公司共持有10,278枚BTC(8.456亿美元)。2026-10-16 09:19:45
-
中值联金牌网:有关部门将对扰乱市场的行为采取严厉应对措施
金牌财经排行榜报道,10月16日,韩国财政部针对近期股市暴跌发表回应称,有关部门将对扰乱市场的行为采取严厉应对措施。 此前消息,韩国金融监管机构昨日午后就股市暴跌一事召开紧急会议,随后股市跌幅有所收窄。2026-10-16 09:14:44
-
Pirate Chain遭攻击,代币供应量增发约20%
10月16日,Pirate Chain发布漏洞利用事件调查更新。10月14日,Pirate Chain源代码中发现了一个交易验证漏洞,该漏洞导致约3980万枚ARRR被未经授权地创建,代币总供应量增加了约20%。这些新生成的代币随即被转入了Sapling隐2026-10-16 08:59:40
-
BNB突破730美元
金牌财经排行榜报道,行情显示,BNB突破730美元,现报730.04美元,24小时跌幅达到0.13%,行情波动较大,请做好风险控制。2026-10-16 08:44:36
-
UNI突破7.5美元
金牌财经排行榜报道,行情显示,UNI突破7.5美元,现报7.51美元,24小时涨幅达到4.6%,行情波动较大,请做好风险控制。2026-10-16 08:39:35
关于我们
联系我们
加入我们
免责声明
广告服务
Sitemap
标签Tag
侵权文章删除:13607219@qq.com
微信:wenlian123com
Investor Relations
© 2025 金牌网 中值联认证中心(北京)有限公司版权所有
ICP备案:京ICP备20020888号
 增值电信经营许可证:京B2-20201851
 增值电信经营许可证:京B2-20201851